本文要点
- 核心摘要
- 仓库里的“隐形监听”
- 别拿“免责协议”当挡箭牌
- 建立“准入-审计-销毁”闭环
- 危机来了,48 小时止损
2026 年 AI 眼镜销量暴涨,低价杂牌占比 40%,成为中小企隐私合规新雷区。本文基于《AI 眼镜可信视界自律公约》,解析为何免责协议无效,并提供“准入 – 审计 – 销毁”闭环风控策略及 48 小时危机止损指南,助企业避开合规悬崖。
核心摘要
中小企业防 AI 眼镜隐私雷需执行“硬件准入、全链路审计、技术兜底”三重风控:拒用无提示杂牌,部署 DLP 禁拍涉密,建立 48 小时止损机制,落实《公约》要求,杜绝视听侵权风险。
关键词:中小企业隐私合规风控 / AI眼镜数据取证合法性 / 员工佩戴智能硬件管理 / 视听资料侵权风险 / 个人信息保护实操
编者按:AI 眼镜正以惊人速度渗透中小企办公场景,但低价杂牌带来的隐私合规风险不容小觑。本文结合《AI 眼镜可信视界自律公约》,从硬件准入、全链路审计及技术兜底三个维度,拆解企业如何避免“隐私定时炸弹”,并在危机时刻实现 48 小时止损。
仓库里的“隐形监听”
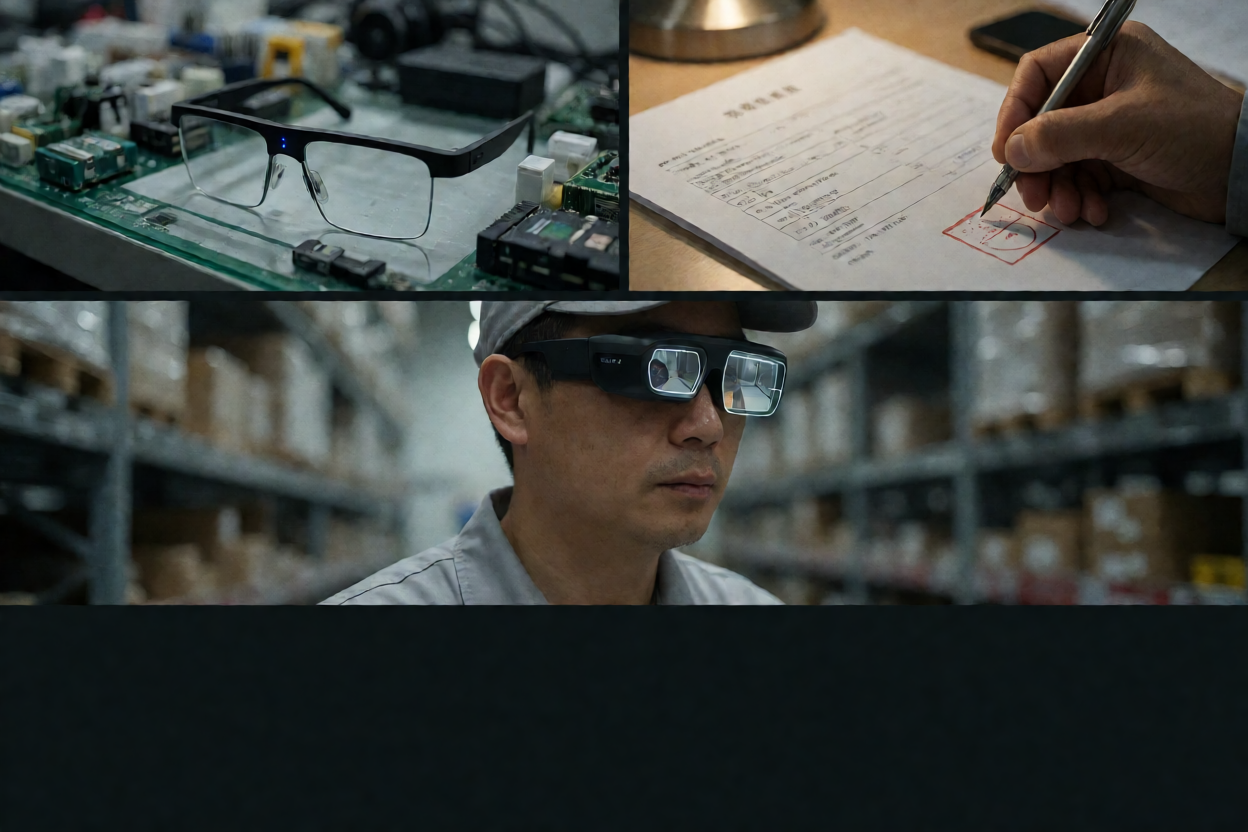
上周有个做五金零售的老板找我诉苦,说最近退货率飙到了 35%,客户投诉员工在仓库“偷拍”隐私。他指着手里那堆华强北出品的、单价只要 50 元的杂牌 AI 眼镜直叹气:“我就让仓管戴个眼镜看库存,怎么就惹祸了?”
这其实是现在中小微企业面临的真实尴尬。鸿萌科贸的数据显示,2026 年 AI 眼镜销量同比暴涨 200%,其中低价杂牌款占比高达 40%。这些设备往往没有指示灯、无提示,镜头极其隐蔽,却能后台偷偷录像、录音甚至上传人脸数据。你以为是提效工具,其实是给公司埋了颗“隐私定时炸弹”。一旦沾上商业机密或客户生物信息,合规黑洞瞬间炸开。
别拿“免责协议”当挡箭牌
很多老板第一反应是:“我让员工签了免责书,就算出事也是员工赔。”这是最大的误区。法律层面,企业作为数据处理者,负有不可推卸的合规责任。工信部指导、中国信通院泰尔终端实验室联合发布的《AI 眼镜可信视界自律公约》明确规定:必须执行“最小必要”原则,摄像头、麦克风启用前必须弹窗提示并获取用户授权;生物特征原始数据原则上应在本地处理,确需上云则全程加密,严禁挪作他用。
公约还要求建立数据分类分级制度,将数据分为一般、重要、核心三类。如果你的员工戴着眼镜拍摄涉密屏幕、图纸或合同,数据外流无日志、无审计,一旦泄露,企业难辞其咎。所谓“员工个人行为”的免责条款,在《个人信息保护法》面前基本无效。
建立“准入-审计-销毁”闭环
我的建议是,立刻停止采购无安全机制的杂牌 AI 眼镜,改为通过制度、技术与法律三重隔离来风控。
- 第一,硬件准入。参考《公约》精神,明确涉密区(研发、财务、招投标)严禁普通 AI 眼镜入网。只采购符合“指示灯 + 震动提示”合规要求的正规品牌,拒绝“三无”产品。鸿萌已为天津多家政企客户落地了智能设备准入管控,禁止无安全机制的设备接入内网。
- 第二,全链路审计。部署终端管控与网络审计,记录“谁用、何时用、拍了什么”,确保日志留存可追溯。公约要求重大隐私安全事件 72 小时内向监管上报、7 日内通知用户,企业需预留应急预案。
- 第三,技术兜底。对确需佩戴的场景,强制使用物理遮光贴,或通过 DLP(数据防泄漏)系统禁止拍摄涉密文件。同时,将数据保护责任写入劳动合同,明确员工违规采集的纪律处分与法律后果。
不同行业差异明显:零售业需侧重客户生物信息保护,制造业需侧重图纸与工艺数据防泄漏。不要一刀切,要根据数据类型分级管理。
危机来了,48 小时止损
如果已经发生投诉或泄露,别想着捂盖子。公约要求第一时间止损上报、通知用户。48 小时内,应立即切断涉事设备网络权限,导出并固定日志证据,启动内部调查。公关话术要克制:承认风险、说明已采取的措施、承诺后续整改,避免情绪化辩解。
最后提醒:AI 眼镜是趋势,但没有安全底线的便利,本质是隐患。别为了省几百块硬件钱,把企业推向合规与法律的悬崖。
常见问题解答
员工戴 AI 眼镜拍客户算不算侵权?
未经同意采集视听资料可能触发视听资料侵权风险。中小企业需强化员工佩戴智能硬件管理,明确告知义务,避免将商业纠纷升级为个人信息保护实操中的民事赔偿责任,确保数据取证合法性。
签了免责协议能撇清公司责任吗?
不能。企业内部承诺对抗不了《个人信息保护法》,企业作为数据处理者难辞其咎。做好中小企业隐私合规风控,需建立独立审计体系,将数据保护责任嵌入劳动合同,而非依赖无效免责条款。
发生泄露后如何固定证据?
48 小时内切断设备并导出日志,确认 AI 眼镜数据取证合法性。结合员工佩戴智能硬件管理记录与 DLP 审计,有效规避视听资料侵权风险,落实个人信息保护实操标准,降低企业合规黑洞影响。